Ransomware em alta no Brasil: por que a escolha do sistema operacional também faz parte da estratégia de segurança
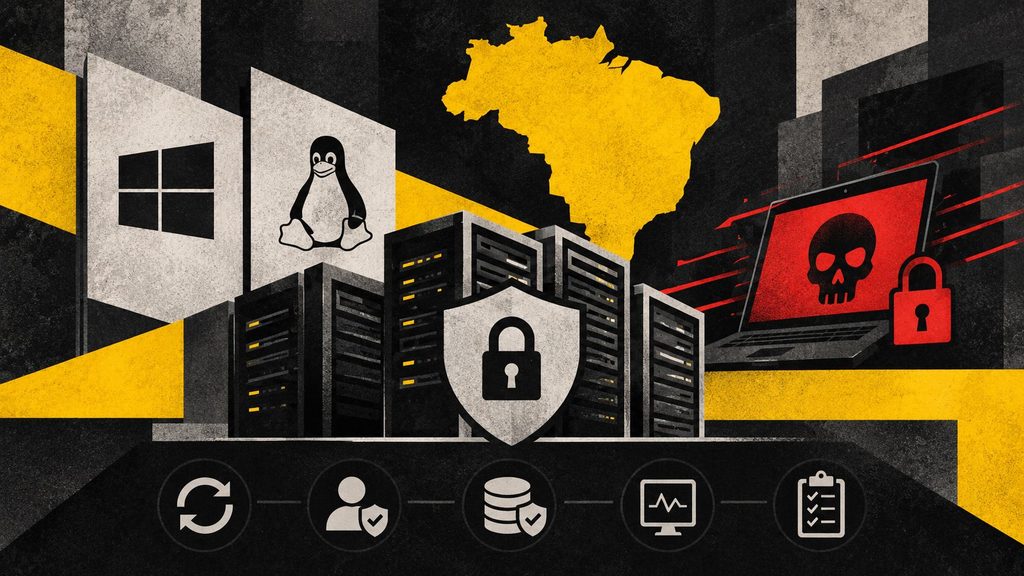
O Brasil entrou em novembro com um alerta importante para o setor de tecnologia: o país ocupou a quarta posição entre os mais visados por ransomware no mundo em outubro de 2026. Foram 32 organizações brasileiras identificadas no monitoramento de vítimas corporativas, segundo dados da plataforma Ransomware.live divulgados pela Cohesity. O número representa o quinto mês consecutivo de crescimento nos registros nacionais.
O cenário merece atenção não apenas de grandes bancos ou empresas de infraestrutura crítica. Pequenos negócios, lojas virtuais, agências digitais e empresas de serviços também dependem de servidores para armazenar informações, executar aplicações e manter operações disponíveis. Quando esses ambientes são comprometidos, o impacto pode ultrapassar o custo técnico da recuperação: interrupções, perda de confiança e dificuldades para atender clientes podem afetar diretamente a receita.
Um levantamento da IBM publicado em outubro acrescenta outra dimensão ao problema. O custo médio de uma violação de dados no Brasil chegou a R$ 7,44 milhões em 2026, o maior valor da série analisada. Phishing e comprometimento da cadeia de fornecedores apareceram entre as causas iniciais mais comuns dos incidentes.
O servidor deixou de ser apenas uma decisão técnica
Durante muito tempo, a escolha de um sistema operacional para servidores foi tratada como uma questão de preferência da equipe de TI ou compatibilidade com determinado software. Hoje, ela precisa considerar também o perfil de risco, a rotina de atualizações, o controle de acessos e a capacidade de recuperação após um incidente.
Não existe um sistema operacional que, sozinho, garanta proteção contra ransomware. Windows e Linux possuem mecanismos próprios de segurança, mas ambos exigem configuração adequada, correções frequentes e monitoramento. Contas administrativas excessivamente permissivas, serviços desnecessários expostos à internet e credenciais fracas podem transformar qualquer ambiente em um alvo atraente.
A primeira pergunta, portanto, não deveria ser simplesmente qual sistema é mais seguro. O mais importante é entender quais aplicações serão executadas, quem terá acesso ao servidor e como a empresa pretende manter os dados protegidos.
Windows ou Linux: ambientes diferentes para necessidades diferentes
Empresas que dependem de aplicações desenvolvidas para o ecossistema Microsoft, sistemas corporativos específicos ou ferramentas que exigem Windows Server podem considerar um ambiente de vps windows. A virtualização permite disponibilizar recursos computacionais dedicados a um projeto ou serviço, sem a necessidade de manter um servidor físico próprio.
Já o Debian é uma distribuição Linux bastante utilizada em servidores, especialmente em projetos que envolvem aplicações web, bancos de dados, automação e serviços de rede. Seu modelo de software livre e o amplo ecossistema de pacotes oferecem flexibilidade para equipes que desejam controlar a configuração do ambiente. Um VPS debian pode ser considerado para hospedar aplicações e serviços compatíveis com essa plataforma.
A decisão deve levar em conta a experiência dos administradores, os requisitos do software e o ciclo de manutenção. Migrar para Linux apenas por acreditar que ele elimina o risco de ataques, por exemplo, seria um erro. Da mesma forma, manter Windows sem uma política consistente de atualizações e controle de privilégios não torna a operação mais simples nem mais segura.
Cinco medidas que fazem diferença antes de um ataque
Independentemente do sistema escolhido, algumas práticas ajudam a reduzir a exposição:
- Atualizações planejadas: instalar correções de segurança regularmente e acompanhar avisos dos fornecedores de software.
- Acesso mínimo necessário: limitar privilégios administrativos, separar contas de uso diário e proteger acessos remotos com autenticação multifator sempre que disponível.
- Backups independentes: manter cópias protegidas, incluindo versões que não possam ser alteradas diretamente a partir do servidor principal, e testar a restauração.
- Monitoramento: acompanhar tentativas de login, alterações incomuns, consumo de recursos e atividades inesperadas nos serviços.
- Plano de resposta: definir responsáveis, procedimentos de isolamento e prioridades para recuperar sistemas essenciais.
Essas medidas precisam fazer parte da operação cotidiana, não apenas de um projeto pontual de segurança. Um backup que nunca foi testado, por exemplo, pode não ser suficiente quando a empresa mais precisar dele.
Segurança também depende de planejamento
O avanço dos ataques no Brasil coincide com uma transformação mais ampla da infraestrutura digital. Em novembro, o governo anunciou investimento de R$ 46,3 milhões no projeto Prisma, iniciativa que pretende usar inteligência artificial para distribuir dados entre diferentes estruturas de processamento e tornar os data centers mais eficientes, seguros e resilientes.
A discussão mostra que segurança, disponibilidade e eficiência estão cada vez mais conectadas. Para empresas de todos os portes, isso significa tratar a infraestrutura como parte da continuidade do negócio.
Escolher entre Windows e Debian é apenas uma etapa. O resultado depende de como o servidor será configurado, atualizado, monitorado e integrado aos processos da organização. Em um cenário no qual o Brasil aparece entre os países mais visados por ransomware, preparar esse ambiente antes de um incidente pode ser muito menos custoso do que tentar reconstruir a operação depois dele.